DNS-хостинг: делегирование и записи
Как делегировать домен на наши серверы имён и настроить DNS-записи через панель. Домен обслуживают ns1.fatmetal.ru и ns2.fatmetal.ru.
01 · Что такое делегирование
Домен вы регистрируете у регистратора (RU-CENTER, REG.RU, Timeweb и т.п.) - он подтверждает, что домен ваш. А куда домен указывает (IP сайта, сервер почты), решают серверы имён, прописанные у домена.
Чтобы этим управляли мы, замените у регистратора NS-серверы на ns1.fatmetal.ru и ns2.fatmetal.ru - это делегирование. После него любой сервис, которому нужен адрес вашего домена, спрашивает его у ns1/ns2 - а что они отвечают, вы задаёте записями в панели.
02 · Шаг 1 - добавить домен в панель
Раздел DNS-хостинг → Добавить домен. Введите домен - зона создаётся сразу, и можно настраивать записи. В списке домен появится со статусом «Ожидает делегирования»:
Статус обновляется автоматически, как только делегирование на наши NS вступит в силу.
03 · Шаг 2 - прописать NS у регистратора
В личном кабинете регистратора найдите раздел «DNS-серверы» / «Серверы имён» и замените текущие NS на наши:
Делегирование применяется от нескольких минут до 24 часов. Проверить:
04 · Шаг 3 - настроить записи
| Тип | Зачем | Пример значения |
|---|---|---|
| A | Имя → IPv4-адрес | 79.133.178.180 |
| AAAA | Имя → IPv6-адрес | 2a00:1450:4010::200e |
| CNAME | Псевдоним на другое имя | example.ru. |
| MX | Почтовый сервер домена | 10 mail.example.ru |
| TXT | Текст: SPF, DKIM, проверки | v=spf1 include:_spf… ~all |
| NS | Делегировать поддомен | ns1.fatmetal.ru. |
Как добавить запись
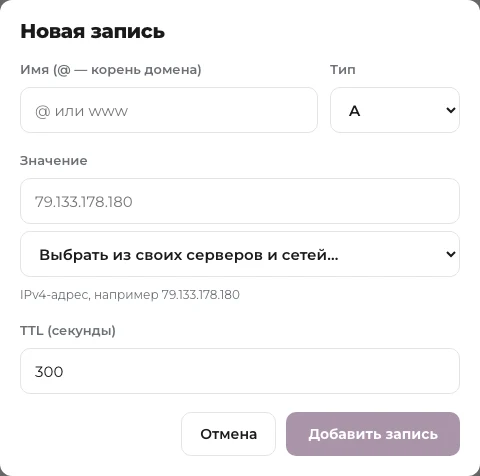
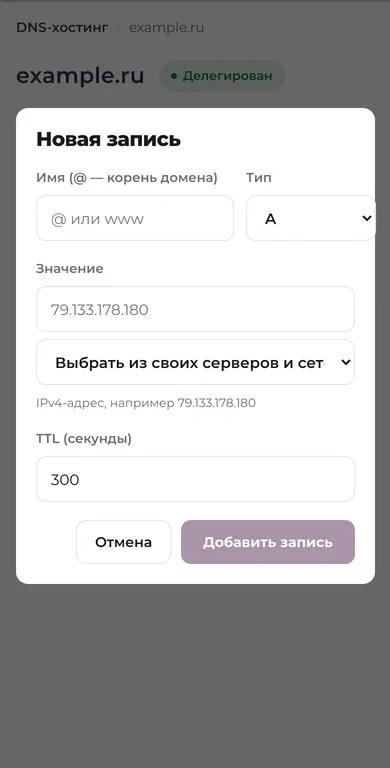
На странице домена нажмите «Добавить запись», укажите имя, тип, значение и TTL, нажмите «Добавить запись».
Адрес своего сервера для A и AAAA вводить вручную не нужно: под полем «Значение» есть список «Выбрать из своих серверов и сетей…». В нём публичные адреса ваших серверов и адреса частных сетей, подписанные именем сервера или сети. Выберите - адрес подставится в поле.
Несколько записей с одним именем
Можно завести несколько записей одного типа с одинаковым именем - например две A для @ (round-robin), несколько MX или несколько TXT (SPF и коды проверки сервисов). Каждая добавляется отдельно и в таблице идёт отдельной строкой. TTL у записей одного имени и типа общий: меняете у одной - меняется у всех.
Изменить и удалить
Изменить запись - значок ✎ в строке записи. Поменять можно всё: имя, тип, значение, TTL. Удалить - значок × в строке; удаляется только эта строка, остальные записи с тем же именем остаются.
Поле «Имя»
@ - сам домен (корень зоны), например example.ru. www, blog, api - поддомены.
TXT
Вставляйте текст как есть, без кавычек. Длинный текст (DKIM-ключ длиннее 255 символов) панель сама разобьёт на части, как требует DNS.
TTL
Время кеширования записи в секундах. По умолчанию 300 (5 минут). Меньше TTL - быстрее применяются изменения; для редких изменений можно ставить больше (например 3600).
05 · Когда изменения вступят в силу
Запись уходит на серверы имён сразу после сохранения. Новые записи видны почти мгновенно; изменение существующей распространяется в пределах её TTL - пока у провайдеров не истечёт старое закешированное значение.
06 · Типовые рецепты
Привязать сайт к домену (IPv4)
Настроить почту на домене
Поддомен как псевдоним внешнего сервиса
Подтвердить владение доменом
07 · Подробнее о типах записей
- A / AAAAПривязывают имя к IP-адресу (IPv4 / IPv6) - основа привязки домена к серверу. У имени может быть несколько A-записей (round-robin).
- CNAMEПсевдоним: имя указывает на другое доменное имя, а не на IP. На корне зоны (
@) CNAME ставить нельзя, только на поддоменах. Для корня - A/AAAA. - MXПочтовый сервер домена. Формат - «
приоритет хост», например10 mail.example.ru. Меньший приоритет = выше предпочтение. Можно несколько MX для резервирования. - TXTПроизвольный текст: SPF (
v=spf1 …), DKIM, DMARC, а также коды подтверждения владения доменом. - NSДелегирование поддомена на другие серверы имён. NS для самого домена задают делегирование у регистратора (раздел 02), а не запись здесь.
08 · TTL - как быстро применяются изменения
TTL (в секундах) - сколько провайдеры кешируют запись, прежде чем спросить наши серверы заново.
- Планируете переезд (смена IP)? Заранее - за сутки - снизьте TTL до
300, дождитесь применения старого TTL, затем меняйте: переключение пройдёт быстро. - Запись стабильна (годами не меняется)? Ставьте больший TTL (
3600+) - меньше запросов, чуть быстрее ответ. - По умолчанию
300(5 минут) - разумный баланс для большинства случаев.
09 · Проверка через dig и ограничения
dig - старое, запись уже на наших серверах, но у провайдера жив кеш. Подождите в пределах TTL. (В Windows - nslookup, синтаксис отличается.)- Приносите свой домен. Регистрации у нас пока нет (в планах) - домен должен быть зарегистрирован у стороннего регистратора.
- Делегирование - это статус, а не условие. Домен можно добавить и настроить записи сразу; наружу они начнут отвечать, когда домен делегирован на наши NS.
- DNSSEC через панель пока не настраивается - при необходимости напишите в поддержку.
- CNAME на корне зоны (
@) не допускается стандартом - используйте A/AAAA.
10 · Частые вопросы
Проверьте у регистратора, что прописаны именно ns1.fatmetal.ru и ns2.fatmetal.ru, а старые NS удалены. Затем dig NS ваш-домен.ru +short. У части регистраторов делегирование применяется до 24 часов.
Убедитесь, что делегирование завершено, и запись резолвится: dig A ваш-домен.ru +short. Если делегирование только что применилось, старое значение могло закешироваться у провайдера - подождите в пределах TTL.
Проверьте формат MX - «приоритет хост» (например 10 mail.example.ru), а не просто хост. Убедитесь, что хост в MX резолвится в A-запись. Для доставляемости добавьте TXT со SPF, а также DKIM/DMARC по инструкции почтового провайдера.
Это кеш в пределах TTL. Проверьте напрямую: dig <тип> ваш-домен.ru @ns1.fatmetal.ru +short. Если там уже новое значение - изменение применилось, дождитесь истечения TTL у провайдера.
Да - добавьте NS-запись для поддомена (например sub → ns1.другой-dns.com.). Управление этим поддоменом уйдёт на указанные серверы.
Пока нет - DNS-хостинг работает с доменом, уже зарегистрированным у стороннего регистратора. Регистрация доменов - в планах.
Домен обслуживают два сервера (ns1 и ns2) с автоматической репликацией - при недоступности одного домен продолжит отвечать со второго.